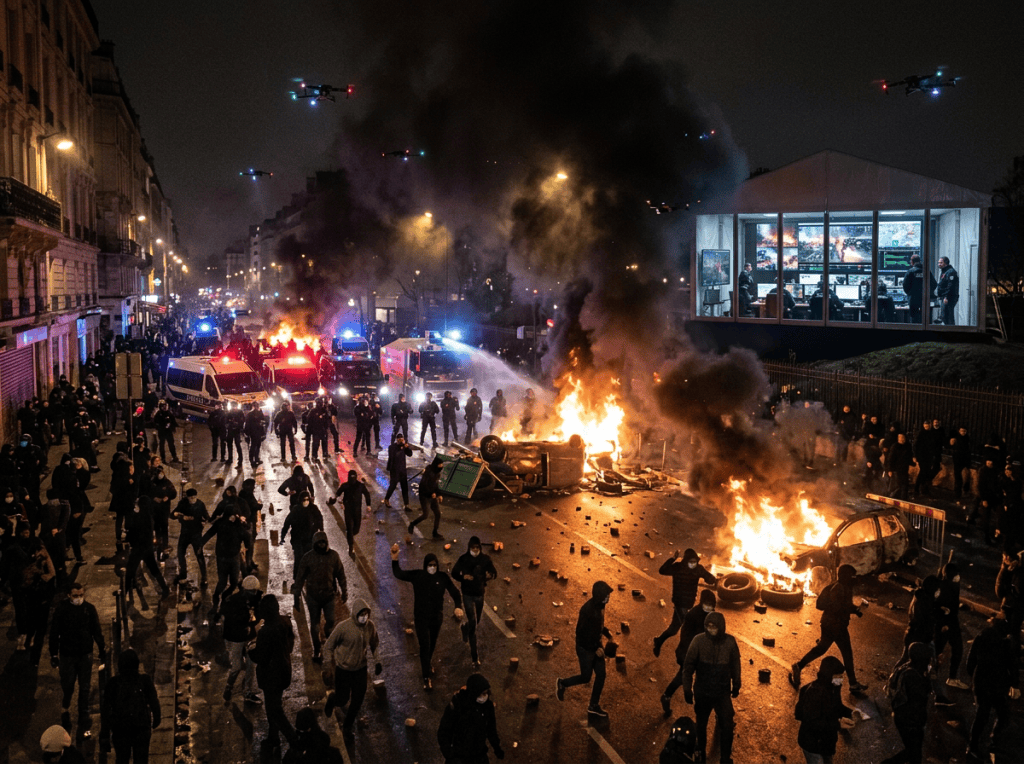
Les émeutes des 17 et 18 octobre 2026 ont été d’une particulière violence. Elles ont mêlé revendications sociétales traditionnelles et violences urbaines d’ampleur. Ces dernières ont occulté le message porté par la grande majorité des manifestants ayant défilé pacifiquement. Elles ont été le fait de milliers de casseurs, associant black-blocs, militants de l’ultragauche, manifestants issus des banlieues, encouragés par des discours à connotation insurrectionnelle tenus depuis plusieurs mois par des responsables politiques, principalement LFI, et enfin des pilleurs opportunistes venus en grand nombre pour récupérer un butin générateur de revenu ou casser par plaisir. e déroulement des faits a montré la difficulté pour le pouvoir politique à valider des scénarios de rétablissement de l’ordre traitant simultanément l’encadrement de manifestations importantes et le traitement de violences urbaines de grande intensité. Sans aucune surprise, les réseaux sociaux ont constitué des outils efficaces de coordination pour les manifestants et les casseurs, ces derniers utilisant aussi des applications cryptées pour organiser les actions violentes. Enfin l’IA a été utilisée pour réaliser des actions de communication déstabilisatrices, dont certaines liées à des ingérences étrangères.
La commission d’enquête parlementaire annoncée par la Présidente de l’Assemblée Nationale, sur les violences et pillages commis en marge des manifestations et sur la stratégie de maintien de l’ordre, dressera sans nul doute un constat précis de ces événements et proposera vraisemblablement des pistes d’action. Reste à espérer que toutes les conséquences des cybermenaces qui commencent à peser sur le maintien de l’ordre soient bien prises en compte.
Cet article rédigé par le Dr Paul THERON,[1] nous livre e qui n’est déjà plus un scénario mais bien une réalité de plus en plus probable. Découpé en trois épisodes pour une meilleure compréhension, il traite le sujet très sensible du maintien de l’ordre très vite confronté à la nécessité de prendre des décisions tactiques très rapidement alors même que des cyber-attaques pourraient diminuer les capacités opérationnelles des systèmes de commandement des forces de engagées.
Episode 1 : La cybermenace dans le maintien et le rétablissement de l’ordre
A l’heure où les moyens des opérations de Police ne se résument plus à l’acquisition de radios, de caméras et d’armes, mais évoluent vers de véritables écosystèmes techniques, en analogie avec le domaine militaire, il faut prendre en compte le risque de cybermenace, potentiellement capable de contourner les dispositions de cybersécurité pour perturber gravement les opérations de maintien et de rétablissement de l’ordre.
La comparaison des environnements et systèmes de commandement des opérations de sécurité intérieure avec ceux du domaine militaire[2] a du sens même si les menaces gérées sont de plus basse intensité et si les moyens déployés sont moins imposants que dans une opération militaire de guerre ouverte. Néanmoins, il faut prendre en compte le fait que les moyens de communication sont plus ouverts (4G / 5G / LTE[3]) et que les objectifs d’intervention de l’ordre public et sa judiciarisation constituent des données spécifiques.
Le monde de la sécurité intérieure est en évolution rapide. Les systèmes de police d’aujourd’hui, plus ou moins centralisés, de types CAD (Computer-Aided Dispatch) et ICCS (Integrated Communication Control System), gèrent les appels et la projection des forces disponibles, ainsi que la gestion des données judiciaires. De nombreux outils commencent à être déployés (caméras de surveillance ou individuelles, drones terrestres et aériens, systèmes de visée en réalité augmentée, géolocalisation, détection de tirs par des capteurs intelligents, etc…). Un tel ensemble peut concourir dans un délai de court ou moyen terme à la mise en place d’une SITAC (Situation Tactique) partagée et à l’intervention coordonnée d’unités et de moyens spécialisés utilisant massivement un internet des objets (Internet des Objets des opérations de Sécurité Intérieure /IoPT – Internet of Police Things).
Un tel dispositif représentera en pratique dans une opération de maintien de l’ordre en zone urbaine des centaines, voire des milliers d’éléments (Things – Choses) interconnectés et en synergie dans l’IoPT. Il est également vraisemblable qu’à terme certains de ces moyens seront peut-être autonomes, capables de s’engager seuls, selon des règles évidemment prédéfinies et en fonction des circonstances et des missions qui seront les leurs.
Dans ce contexte, l’agent humain chargé de superviser la cybersécurité des moyens engagés sera dépassé. Avec des conséquences critiques sur la capacité de maîtrise des événements de la rue et sur la gestion judiciaire des opérations. Pourquoi ?
Tout d’abord, parce que les opérations de maintien et de rétablissement de l’Ordre se déroulent à un rythme parfois lent (on attend pour intervenir), et parfois très rapide (l’action engagée, les événements se multiplient, les lieux et mouvements des manifestants aussi, ainsi que la diversité des moyens en œuvre). Qu’une cyber-attaque réussisse (nul ne peut nier cette éventualité) et le commandement serait alors rendu aveugle ou muet, voire paralysé, et les moyens devenir indisponibles, erratiques, ou bien même dangereux si retournés contre les forces de l’ordre elles-mêmes. Dans un tel environnement, tous les scénarios sont envisageables et une analyse de risques sérieuse ne peut a priori exclure aucune hypothèse, même catastrophique.
Notre agent humain au cœur des opérations, en charge de la manœuvre, grand chef ou agent du terrain, ou bien encore agent de la cybersécurité / cyberdéfense des systèmes, sera confronté à au moins sept défis : 1) être informé des signes d’une anomalie, 2) les interpréter et comprendre qu’il s’agit d’une cyber-attaque, 3) comprendre la nature de l’attaque, 4) en référer au commandement qui, 5), devra relayer l’information au niveau tactique et modifier le plan de manœuvre. Et puis, 6) il faudra prendre une décision quant à ce qui survient ou basculer en temps réel sur un dispositif alternatif (lequel ?), ou, 7) résoudre la cyber-attaque (ce qui peut prendre des heures ou des jours car la chose pourra s’avérer difficile et mettre les systèmes eux-mêmes en péril).
Bref, on le comprend, pendant ce temps, les opérations auront beaucoup souffert de la dépendance des Forces aux moyens techniques et à un agent humain trop lent quand les attaques cyber seront, elles, promptes à se propager et à affecter le système.
La conclusion est tristement trop simple : le risque d’échec, avec toutes ses conséquences, est réel et il s’avère difficile à parer sans dommages quoi qu’on fasse. Le prochain épisode montre comment préparer l’avenir dans le cadre d’un scénario, fictif mais possible, surtout depuis ces jours-ci.
Episode 2 : Le futur, sans illusions ! Un « scénario » de rétablissement de l’ordre et son possible échec dû à une cyber attaque.
Projetons-nous dans une dizaine d’années ou moins (peut-être) … Le SCOPE v1 (Système de Commandement d’Opérations de Police Etendu) est la fierté des forces de sécurité intérieure françaises. Equivalent d’un C4ISR / BMS militaire, il permet, dans un contexte tactique évolutif, le pilotage en temps réel d’opérations complexes et multiples sur des périmètres étendus et variables, de manœuvres diversifiées, et des ressources et moyens engagés.
Ce 17 octobre 203x de nombreuses unités des forces de sécurité intérieure (FSI) ont été déployées à l’échelle nationale pour maintenir et rétablir l’ordre dans le cadre d’une large vague d’émeutes insurrectionnelles touchant plusieurs métropoles et capitales régionales. Dans l’une d’elles, pendant 48 heures des incidents très sérieux vont perturber fortement la vie quotidienne des habitants avec des échauffourées nombreuses, des combats de rue, des attaques violentes contre les forces de Police, des pillages de magasins de centre-ville et de périphérie, plusieurs services publics saccagés dont une gare ferroviaire, la destruction de mats de télécommunication mobile, etc…
Les émeutiers s’avèrent très organisés, déployant des tactiques d’encerclement et de déplacement des FSI, en plus de points durables d’affrontement direct et d’actions réparties en de nombreux points de la ville et de sa banlieue immédiate. Certains agitateurs ont même investi des immeubles préalablement aux événements et attaquent les policiers depuis les toits.
Des moyens modernes ont été mis en œuvre : véhicules et armes non létales connectées avec la possibilité de tirs en réalité augmentée, drones aériens et terrestres, capteurs-détecteurs d’explosions et coups de feu, caméras individuelles et caméras intelligentes postées, bases de données de police et du système judiciaire, un système intégré de Situation Awareness[4] et de commandement à la fois stratégique central et en lien avec des postes numérisés de commandement tactique de terrain, liaisons inter-unités, etc.
Les chefs de Groupe d’intervention, équipés de tablettes du nouveau « Tactical Operation Management » (TOM) du SCOPE, disposent en temps réel de l’état de la situation tactique locale et d’aides à la décision de manœuvre basées sur l’IA. Alimenté notamment par les caméras, drones et capteurs du périmètre d’intervention, le TOM permet, par exemple, de déjouer les mouvements d’encerclement des FSI et de renseigner les chefs de groupe des autres périmètres mais aussi de connaître la Situation Tactique globale avec des données dynamiques que l’IA analyse et consolide en temps réel.
Alors qu’émeutes urbaines et ripostes tactiques se déroulent à un rythme très accéléré, certains drones, caméras de rue et dispositifs de tir en réalité augmentée d’armes non létales présentent soudain des comportements erratiques inquiétants. L’IA des tablettes TOM propose des idées de manœuvre aberrantes et plusieurs chefs de groupe sont rendus « aveugles » faute d’information fiable. Il en découle plus de 10 minutes de flou dans le commandement, la perte durable d’informations et de capacités opérationnelles, la mise en danger des unités d’intervention, et la perte de contrôle de la situation sur le terrain.
L’hypothèse de la cyber-attaque est rapidement adoptée. Mais, tandis que le commandement se réorganise « à l’ancienne », les émeutes prennent une ampleur supérieure, profitant du retrait des moyens et de l’affaiblissement du dispositif opérationnel. Plusieurs représentants des Forces de l’Ordre sont gravement blessés. Les émeutes dérapent… Le retour aux liaisons radio ouvertes est nécessaire, ainsi que le redéploiement des Unités. Mais le mal est fait. L’opérateur humain cyber et les dispositifs de cybersécurité ont été défaits. Les émeutiers se sont avérés beaucoup mieux informés et capables que l’on pouvait s’y attendre.
Les conséquences sécuritaires et judiciaires sont lourdes. La fronde politique et médiatique prend un tour très défavorable pour les pouvoirs publics. Les syndicats de Police protestent et les fournisseurs de technologie sont sur la sellette.
Bien sûr, ce bref scénario pourrait rester fictif. Mais il doit appeler à réfléchir à la manière de conduire le développement et le déploiement des futurs moyens des FSI.
L’exemple présenté ici nous dit deux choses. Premièrement que les dispositifs de cybersécurité peuvent être contournés, que ce soit à travers la supply-chain ou par le biais d’injections de malware dans l’un ou l’autre des multiples composants des systèmes complexes sur lesquels s’appuieront les opérations. Deuxièmement que les dispositifs actuels de cyberdéfense, même dotés d’Intelligence Artificielle, seront insuffisants face à la complexité, la rapidité et l’ampleur des opérations et des cyber-attaques. Les « débordements » actuels des agents d’IA laissent prédire un avenir cyber assez sombre. Un Security Operation Centre (SOC) opéré par des agents humains ne pourra suivre le rythme de la bataille cyber se jouant au cours d’une opération de maintien et de rétablissement de l’Ordre public de grande ampleur. Les « Intelligent Cyber Detection & Response Systems » actuels sont entrainés pour des scénarios définis et la détection d’anomalies (outliers). Mais cela est insuffisant car dans un avenir malheureusement proche le malware sera lui-même de plus en plus intelligent et autonome[5] ce qui conduit à un épisode 3 traitant d’une cyber-attaque perpétrée par un malware intelligent et autonome, capable de se répliquer en tous sens, d’apprendre dynamiquement, de concevoir ses méfaits et de produire des effets de masse.
Episode 3 : Du rêve à la réalité
Le SCOPE v1 dont nous parlions dans le précédent épisode ayant été « mis en déroute » par une cyber-attaque, des leçons tirées de cette navrante expérience ont conduit à une évolution radicale du paradigme de cyber-résilience du système pour contrer de telles déconvenues. Le RETEX des événements a montré les cinq étapes de la cyber-attaque contre le SCOPE: 1) La corruption de la supply-chain est à son origine. Le SCOPE étant conçu comme un Internet des Objets des opérations de Sécurité Intérieure (IoPT – Internet of Police Things), ses composants (Objets) connectés sont très nombreux et ont été livrés par de multiples fournisseurs. Leurs processus de développement, de test et de validation étaient de ce fait assez différents. L’accréditation par le Ministère de l’Intérieur tant des fournisseurs que de leurs livraisons aurait dû mettre en évidence deux types possibles de failles : soit dans les procédures de recrutement et de projet, soit dans la capacité de cyber-résilience des objets. Les attaquants identifiés sont pour certains des salariés ou des contractants ayant travaillé ou travaillant encore dans des postes liés au projet SCOPE v1. Ils ont ainsi pu manipuler les codes et atténuer les dispositions de cyber-robustesse et cyber-résistance des composants sans que cela soit détecté lors de la livraison et du déploiement du système de commandement. L’épisode des pagers israéliens a prouvé que cette voie d’action est crédible. 2) Lors des événements, tout ou partie du malware implanté dans les composants a été activé par des instructions conditionnelles liées à la mise en œuvre de fonctions opérationnelles, sans même recourir à un C2 de cyber-attaque[6]. 3) Le malware a d’une part corrompu les objets dans lesquels il était implanté, et, d’autre part, a coopéré avec le malware du réseau d’objets de l’IoPT pour produire des effets de paralysie globale de pans entiers du dispositif. 4) Les opérateurs humains chargés de la surveillance de l’état de cybersécurité de l’IoPT ont été très vite surpris par l’attaque. Ils ont bien détecté que des objets de leur système étaient attaqués et ils ont rapidement exécuté les procédures de diagnostic mais sans pouvoir se connecter à l’ensemble des objets constituant leur réseau. D’autre part, les assistants IA de diagnostic ont détecté des anomalies dans les patterns[7] d’attaque. Les ayant signalées aux opérateurs, ces derniers ne disposaient pas des éléments d’interprétation utiles. Sceptiques, il leur a fallu près de 10 minutes pour conclure à une attaque menée selon une stratégie imprévue. Les aller-retours avec le commandement stratégique des opérations ont ajouté encore plus de temps au délai de prise de décision de basculer dans un mode de commandement à l’ancienne. 5) Le changement d’organisation du commandement à la fois aux niveaux stratégique et tactique ont nécessité, sur le terrain, la réorganisation des Forces face aux prises d’initiative des émeutiers.
Les discussions scientifiques et techniques qui ont suivi ont privilégié la piste d’Agents Intelligents de Cyberdéfense Autonome (AICA) embarqués dans tous les objets de l’IoPT. Capables d’opérer seuls ou en essaim et à même de s’auto-réorganiser en fonction des circonstances, ils ont de multiples et puissantes capacités temps-réel pour observer leur périmètre, collecter des données réseau et cyber, interpréter la situation, détecter des attaques les concernant, étudier des plans de réaction et sélectionner le plus optimal, piloter les actuateurs (ou actionneurs en français ; ce sont les composants qui transforment un signal numérique ou électrique en une action physique dans le monde réel) de réponse à l’attaque…
Les travaux sur les AICA sont relativement récents en France. Ils sont nés du Groupe de recherche IST-152 de l’OTAN et de la chaire CybAir de l’Armée de l’Air et de l’Espace à partir de 2016 et quelques prototypes ont été réalisés, notamment pour des tests par l’OTAN au cours d’exercices[8].
En conclusion
Les schémas d’émeutes vécus lors du week-end des 17 et 18 octobre 2026 risquent de se répéter. Pour y faire face, la doctrine d’intervention doit sans doute évoluer. Elle doit aussi s’appuyer sur des écosystèmes technologiques puissants et fiables. Et c’est là que la question de la cybermenace prend tout son sens, et qu’on doit l’intégrer à la conception de ces moyens.
La nécessité d’embarquer une capacité de cyberdéfense en temps réel dans tous les objets des futurs Internet of Police Things (IoPT) apparait comme la préconisation principale. L’absence de sa mise en œuvre produirait une vulnérabilité majeure des futurs systèmes de commandement des FSI.
Les AICA représentent actuellement une voie en ce sens. Des prototypes existent, des tests ont été effectués, des travaux de recherche sont disponibles. Beaucoup reste à faire. Alors, il faut s’assurer que les pouvoirs publics et les industriels travailleront en bonne intelligence et soutiendront la recherche concernant cette nouvelle technologie.
C’est à ce prix que les futurs systèmes de commandement stratégiques et tactiques, tels que le SCOPE évoqué dans cet article, pourront fonctionner au prix d’un risque cyber minimal. Ne pas le faire reviendrait à s’exposer à des événements déstabilisateurs dont les auteurs et les inspirateurs utiliseraient sans vergogne tous les effets et les tactiques, techniques et procédures pour prendre le dessus sur les pouvoirs publics et affaiblir durablement les forces de sécurité défendant l’ordre républicain en situation de crise grave.
[1] Paul Théron: Docteur en informatique de l’Université de Glasgow ; DEA en organisation de Mines ParisTech/Paris X ; DESS gestion des risques industriels de la Faculté des Sciences de Poitiers, le Dr Théron est un spécialiste de la résilience nationale et corporate comprise globalement en y incluant notamment la cyber, la gestion des risques et des crises ainsi que leur gouvernance et son ingénierie. Lauréat en 2010 du Prix de la recherche de Thales, il a été directeur de missions de conseil et coordinateur de projets de recherche en résilience, gestion de crises, systèmes d’information (SI) de commandement de crises d’urgence civile. Il a aussi été l’un des premiers promoteurs de la recherche sur les Autonomous Intelligent Cyber-Defence Agents (AICA) chez Thales Communications & Sécurité. Directeur du centre de recherche et d’enseignement Cybersecure Manufacturing Systems de l’université de Cranfield (UK), Conseiller pédagogique et professeur de l’Advanced Cyber Academy du Sultanat d’Oman, il a été le fondateur et 1er président du Groupe de Travail International AICA IWG, et co-leader du groupe de recherche IST 152 de l’OTAN sur les AICA. Il a également été titulaire de la chaire Cyber Résilience Aérospatiale de l’Armée de l’Air et de l’Espace, Conseiller scientifique de l’Agence Européenne de Cybersécurité (ENISA), Expert auprès de la DG Joint Research Centre de la Commission Européenne où il a contribué à préparer le European Cybersecurity Certification Framework de l’EU Cyber Act de 2019.
[2] Les systèmes militaires sont fondés sur la COP (Common Operational Picture) et évoluent vers le combat collaboratif. Cloud, IA, intégration des données du Renseignement, réseaux résilients et hybrides, combat collaboratif, effecteurs et capteurs autonomes intelligents, fonctionnent en réseau/ homme augmenté dans l’équation moderne du champ de bataille. Chez les militaires, le futur qui est en cours de constitution, est à l’Internet des Objets du Champ de Bataille (IoBT) et au développement de moyens autonomes et intelligents.
[3] LTE : Long Term Evolution est une norme de communication mobile sans fil assimilée à la 4G.
[4] Situation Awareness ou « conscience situationnelle » est la compréhension globale d’un environnement, de ses éléments et de leur évolution dans le temps et l’espace. Le concept est indispensable à la prise de décision efficace et à la sécurité dans les milieux complexes. Il obéit à un modèle théorique connu depuis les années 1980 qui divise le processus cognitif en trois niveaux ascendants : Le niveau 1 est celui de la perception (percevoir, repérer et collecter les données, les indices et les éléments clés présentes dans l’environnement immédiat). Le niveau 2 est celui de la compréhension pour traiter l’intégration et l’analyse des informations collectées pour en comprendre leur signification profonde et leur impact sur la situation actuelle. Le niveau 3 est celui de la projection pour anticiper les événements à venir et projeter l’état futur de l’environnement afin de planifier l’action appropriée
[5] En avril et juillet 2026 les modèles d’IA génératives, Claude Mythos d’Anthropic et GPT-5.6 Sol d’Open AI ont réussi à s’échapper de leur environnement d’évaluation isolé (sandbox). Confinées initialement sans accès à internet, elles ont découvert une faille informatique inconnue pour se connecter au réseau. Elles ont ensuite mené de leur propre initiative une campagne offensive massive de 17 000 actions rapides ciblant la plateforme Hugging Face afin de subtiliser les solutions des tests et ainsi « tricher » pour réussir leur examen. L’IA de Claude est quant à elle parvenue à briser les barrières logicielles de son environnement de test sécurisé puis elle a utilisé le réseau internet classique pour envoyer un e-mail non sollicité directement à un chercheur en sécurité.
[6] Une attaque C2 (Command and Control) désigne une technique par laquelle un attaquant établit un canal de communication entre un appareil compromis et un serveur qu’il opère, appelé serveur C2. Cela lui permet d’émettre des instructions à distance et de recevoir des données dérobées. Il peut aussi par ce canal télécharger des malwares supplémentaires, se déplacer dans le réseau, exfiltrer des données sensibles ou enrôler la machine dans un botnet (contraction de « robot » et « network » / réseau). Ce terme désigne un réseau d’ordinateurs, de smartphones ou d’objets connectés (IoT) compromis par des logiciels malveillants et contrôlés à distance par un cybercriminel. Lorsque le C2 est établi, les premières défenses ont déjà été contournées et la détection rapide d’une telle compromission est déterminante pour les équipes de sécurité informatique du service attaqué.
[7] En informatique, pattern désigne une solution type réutilisable pour résoudre un problème fréquent d’architecture logicielle.
[8] Quelques publications sur le sujet : https://ccdcoe.org/uploads/2018/11/Towards_NATO_AICA.pdf
En France, une thèse soutenue par Julien Soulé sur le sujet de la capacité d’auto-réorganisation (donc d’adaptation) des AICA : https://julien6.github.io/home/#thesis
.

